Gestion des risques dans une entreprise : passer de la cartographie aux décisions
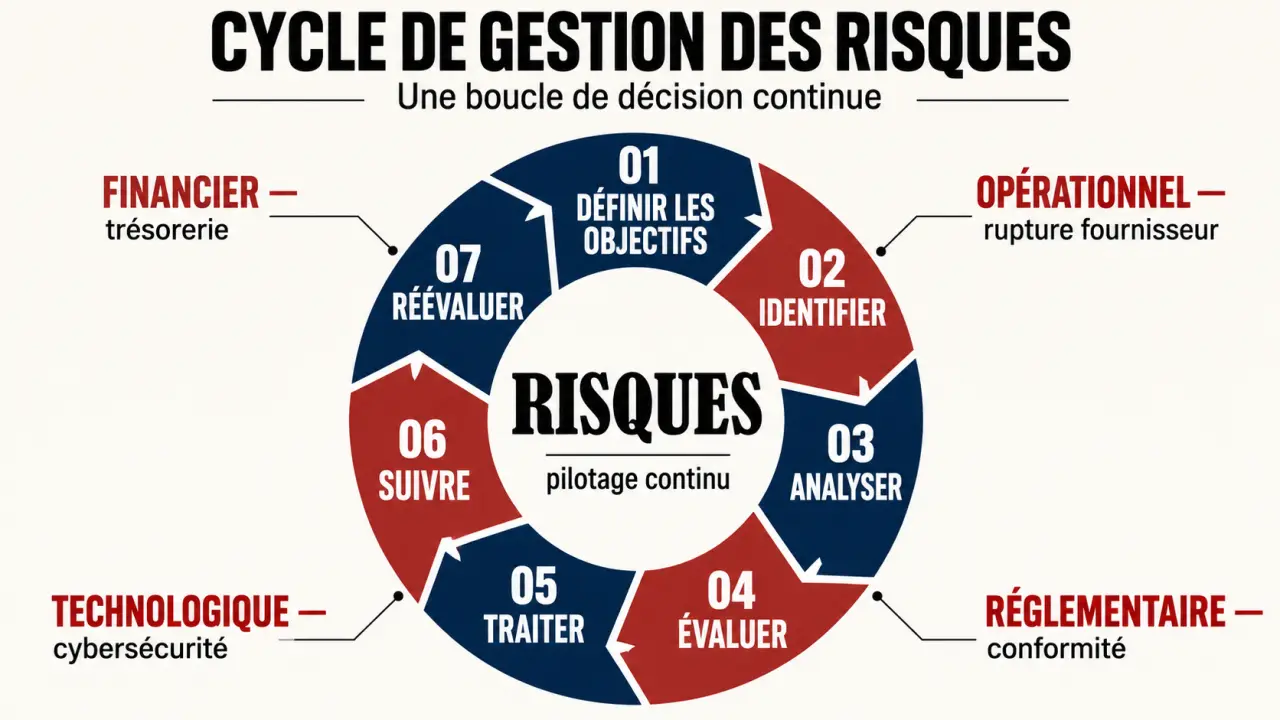
La gestion des risques dans une entreprise consiste à identifier les incertitudes qui menacent ses objectifs, à évaluer leurs conséquences et à décider des mesures adaptées. Elle suit un cycle : identifier, analyser, évaluer, traiter, puis surveiller. L’enjeu n’est pas de supprimer tout risque, mais de protéger l’activité et d’engager les ressources là où elles sont réellement utiles.
Fixer ce que l’entreprise veut protéger et peut accepter
Un risque est l’effet de l’incertitude sur un objectif : livrer à temps, préserver sa trésorerie, protéger les salariés ou réussir un investissement. Une menace peut provoquer un dommage ; un incident est un événement déjà survenu. Une opportunité correspond, elle, à une perspective favorable, dont les incertitudes doivent aussi être évaluées avant de s’engager.
La démarche commence donc par les objectifs, pas par une liste exhaustive de dangers. Pour une PME industrielle, la disponibilité des équipements peut être prioritaire. Pour une société de services, ce seront plutôt la continuité informatique, la confidentialité des données et la disponibilité des compétences.
Attribuer les décisions, pas seulement les tâches
La direction fixe l’appétence au risque, c’est-à-dire le niveau et les types de risques qu’elle accepte pour atteindre ses objectifs. La tolérance précise les limites opérationnelles à ne pas dépasser. Chaque risque reçoit ensuite un responsable capable de suivre son évolution et de proposer des arbitrages. Le responsable risques coordonne la méthode ; les équipes opérationnelles appliquent les contrôles ; l’audit interne évalue indépendamment le dispositif lorsqu’une telle fonction existe.
Créer une culture du risque, c’est aussi aménager un cocon de parole : un espace où signaler une erreur, un doute ou un quasi-accident n’entraîne pas automatiquement un blâme. Sans cette sécurité, les tableaux de bord peuvent rester rassurants alors que les signaux faibles disparaissent. Un canal de remontée simple, suivi d’un retour concret aux équipes, rend les problèmes visibles avant qu’ils ne deviennent des crises.
Recenser les scénarios qui peuvent réellement bloquer l’activité
Réunissez les métiers, les fonctions support et, lorsque cela aide, les fournisseurs critiques. Croisez leurs observations avec les incidents passés, les réclamations, les audits et les évolutions du marché. Une analyse PESTEL éclaire les facteurs externes ; une SWOT fait ressortir les vulnérabilités et les opportunités liées à la stratégie.
Pour éviter les oublis, parcourez plusieurs familles de risques :
- Financiers : impayés, tensions de trésorerie, variations de change ou de taux.
- Opérationnels et humains : panne, erreur, accident, absence d’une compétence indispensable.
- Technologiques : cyberattaque, perte de données, indisponibilité d’un logiciel critique.
- Juridiques et réglementaires : non-conformité, litige, engagement contractuel mal maîtrisé.
- Stratégiques, environnementaux et réputationnels : dépendance commerciale, événement climatique, atteinte à la confiance.
Formulez chaque risque comme un scénario associant cause, événement et conséquence. « Fournisseur » est trop vague. « La défaillance du fournisseur unique d’un composant interrompt la production et retarde les livraisons » permet, au contraire, d’identifier des leviers d’action.
Construire un registre utilisable en réunion
Le registre centralise les scénarios ; la cartographie en propose une vue hiérarchisée. Pour chaque ligne, consignez l’objectif menacé, les causes, les conséquences, les contrôles existants, la cotation, le responsable, les actions, l’échéance et le risque résiduel. Relevez aussi les dépendances : une même panne informatique peut simultanément interrompre les ventes, la facturation et le service client.
L’analyse porte sur la probabilité et l’impact, avec un horizon explicite : prochain trimestre, durée du projet ou exercice annuel. L’impact doit couvrir les conséquences financières, opérationnelles et réputationnelles, sans négliger la sécurité des personnes ni les obligations légales.
Choisir entre analyse qualitative et quantitative
L’analyse qualitative classe les risques selon des niveaux définis, par exemple faible, modéré et élevé. Elle convient à un premier diagnostic ou lorsque l’historique est limité. L’analyse quantitative estime des fréquences, des pertes ou des durées d’interruption à partir de données et de scénarios. Elle aide à arbitrer un investissement, mais ses résultats restent dépendants des hypothèses retenues.
Pour un examen technique approfondi, l’AMDEC étudie les défaillances d’un processus ou d’un équipement ; HACCP concerne la sécurité sanitaire des aliments ; EBIOS Risk Manager structure l’analyse des risques numériques. Le choix dépend de l’activité, pas de la sophistication apparente de l’outil.
Utiliser une matrice avec des règles explicites
Voici un exemple pédagogique : probabilité et impact sont notés de 1 à 3, puis multipliés. L’entreprise doit définir chaque niveau et ses seuils d’action ; cette grille n’est pas une norme universelle.
| Probabilité / Impact | Faible : 1 | Modéré : 2 | Élevé : 3 |
|---|---|---|---|
| Faible : 1 | 1 | 2 | 3 |
| Modérée : 2 | 2 | 4 | 6 |
| Élevée : 3 | 3 | 6 | 9 |
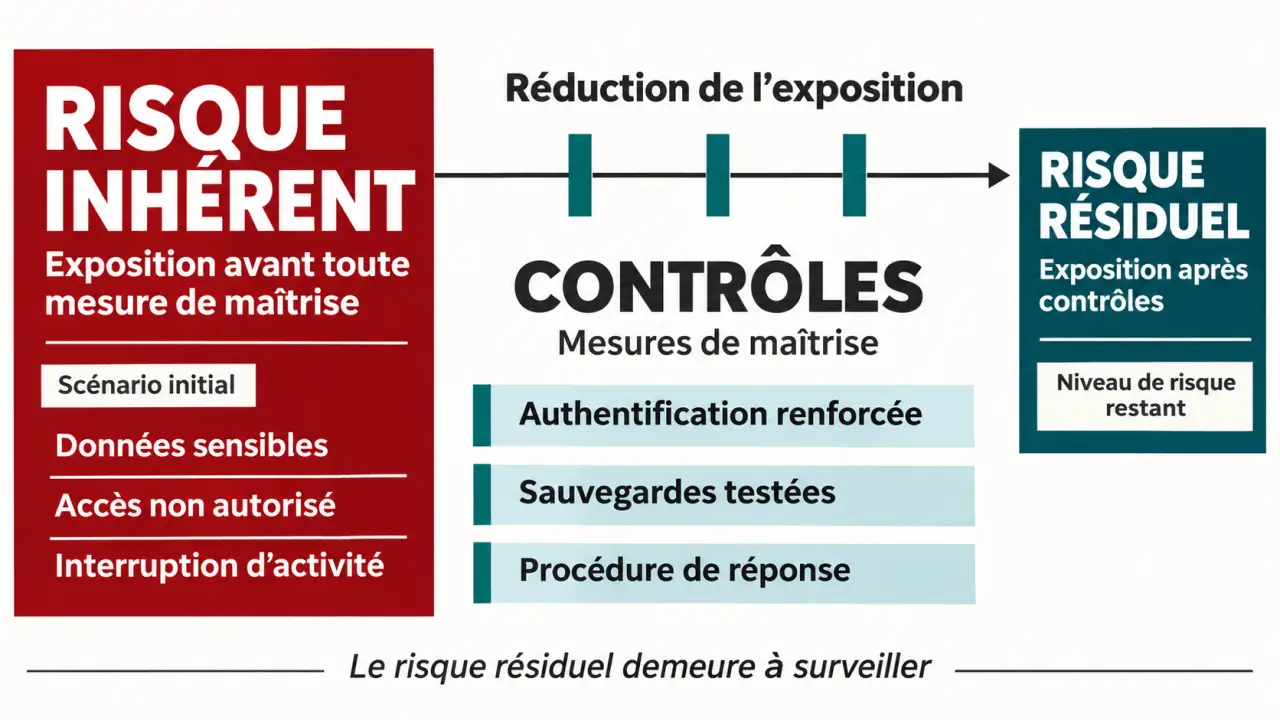
Un événement rare mais catastrophique ne doit pas être banalisé par son score. Distinguez également le risque inhérent, avant les mesures de maîtrise, du risque résiduel, qui subsiste après celles-ci. Pour apprécier ce dernier, vérifiez l’efficacité réelle des contrôles : une sauvegarde non testée n’offre pas la même assurance qu’une restauration réussie.
Transformer les priorités en mesures et en plans de secours
Les quatre stratégies de traitement sont l’évitement, la réduction, le transfert et l’acceptation. Le choix dépend du niveau résiduel, des obligations applicables et du rapport entre le coût de la mesure et le bénéfice attendu.
DUERP : évaluez les risques professionnels en conformité — Découvrez un accompagnement pour établir et mettre à jour votre Document Unique d’Évaluation des Risques Professionnels conformément aux obligations légales.
- Éviter : renoncer à une activité dont le risque est inacceptable.
- Réduire : agir sur les causes ou limiter les conséquences par des contrôles, des formations ou des protections.
- Transférer : répartir certaines conséquences par l’assurance ou un contrat, sans supposer que toute responsabilité disparaît.
- Accepter : conserver consciemment le risque, avec une validation, une surveillance et des moyens de réaction.
Chaque action doit préciser un responsable, une échéance, des ressources et une preuve d’efficacité attendue. Face à un fournisseur unique, qualifier un second fournisseur peut réduire la dépendance ; encore faut-il vérifier sa capacité à livrer et sa propre chaîne d’approvisionnement.
Préparez aussi l’échec possible des mesures préventives. Un plan de contingence décrit la réponse à un scénario précis. Le plan de continuité d’activité organise le maintien ou la reprise des activités prioritaires : solutions de remplacement, responsabilités, communication et moyens nécessaires. Un exercice permet de repérer les consignes irréalistes avant une interruption réelle.
Organiser le suivi, les outils et les exigences applicables
Le suivi doit déboucher sur des décisions. Retenez quelques indicateurs liés aux scénarios prioritaires : retards fournisseurs, incidents répétés, contrôles non réalisés, restaurations réussies ou actions échues. Pour chacun, définissez un seuil d’alerte et la personne à prévenir. Une revue annuelle ou semestrielle peut structurer le calendrier, mais un incident majeur, une acquisition ou un changement réglementaire impose une réévaluation sans attendre.
Un tableur partagé suffit souvent pour démarrer. Un logiciel de gouvernance, risques et conformité devient pertinent lorsque les contributeurs, les validations et les exigences de traçabilité se multiplient. Privilégiez les droits d’accès, l’historique des modifications et les alertes utiles plutôt qu’une accumulation de fonctionnalités. Un accompagnement externe peut aider à choisir une méthode ou à analyser un risque spécialisé.
ISO 31000 fournit des lignes directrices pour le management des risques ; elle ne remplace pas les obligations légales. Le RGPD encadre les traitements de données personnelles, tandis que l’AI Act prévoit des exigences selon les systèmes d’intelligence artificielle et les rôles concernés. En France, l’évaluation des risques professionnels et le DUERP relèvent aussi des obligations de l’employeur. Identifiez les textes applicables avec les fonctions compétentes : la cartographie générale ne suffit pas à démontrer la conformité.
Pour commencer, choisissez un périmètre prioritaire, réunissez les personnes concernées et documentez les premiers scénarios. La démarche devient utile lorsque chaque risque important conduit à une décision assumée, une action vérifiable et une date de réexamen.